Notion에서 특정 사람을 “보기 가능”으로 바꿨는데 계속 편집할 수 있다면 그 사람이 다른 경로로 더 넓은 권한을 받고 있을 수 있습니다. Notion 공식 안내는 사용자에게 부여된 여러 권한 중 넓은 수준이 적용될 수 있고, 하위 페이지는 상위 페이지나 팀스페이스 설정을 상속한다고 설명합니다. 개별 페이지의 드롭다운만 보면 실제 접근 범위를 놓치기 쉽습니다.
아래 내용은 페이지 공유, 멤버·게스트와 팀스페이스 공식 문서를 대조한 최소 권한 설정 가이드입니다. 요금제와 조직 보안 설정에 따라 보이는 역할이 다를 수 있으며 실제 초대·과금 시험 결과는 아닙니다.
게스트라는 이름보다 실제 페이지 경로를 봅니다
외부 검토자가 한 페이지에 초대됐는데 연결된 데이터베이스의 일부 내용이 보이지 않는다고 가정합니다. 초대받은 페이지와 연결된 원본의 권한이 별도일 수 있습니다. 게스트·멤버라는 이름만으로 모든 하위 자료를 볼 수 있다고 판단하지 않습니다.
공유 경로를 상위 공간·페이지·원본 데이터베이스로 나눠 확인하면 과도한 공개 없이 필요한 접근을 찾을 수 있습니다.
| 상황·관찰 | 판단할 지점 | 다음 확인 |
|---|---|---|
| 개별 페이지 초대 | 그 페이지의 역할 확인 | 연결된 원본 자료 권한을 별도로 확인 |
| 팀스페이스 경로 | 팀스페이스의 기본 접근과 페이지 접근 구분 | 참여자 범위를 실제 계정으로 확인 |
| 웹 공개 링크 | 조직 내부 초대와 다른 공개 경로 | 검색/공개 범위와 민감 자료 포함 여부 확인 |
페이지 역할을 단순히 가장 넓은 값으로 합산하면 조직 제한과 원본 권한을 놓칠 수 있습니다. 이 글에서는 범용 역할 계산기를 제거하고 실제 접근 경로를 확인하는 기준으로 정리했습니다. 권한을 받은 검토자의 계정으로 필요한 내용만 열리는지 확인하는 것이 완료 기준입니다.
게스트와 멤버를 먼저 구분합니다
| 구분 | 일반적인 범위 | 적합한 대상 |
|---|---|---|
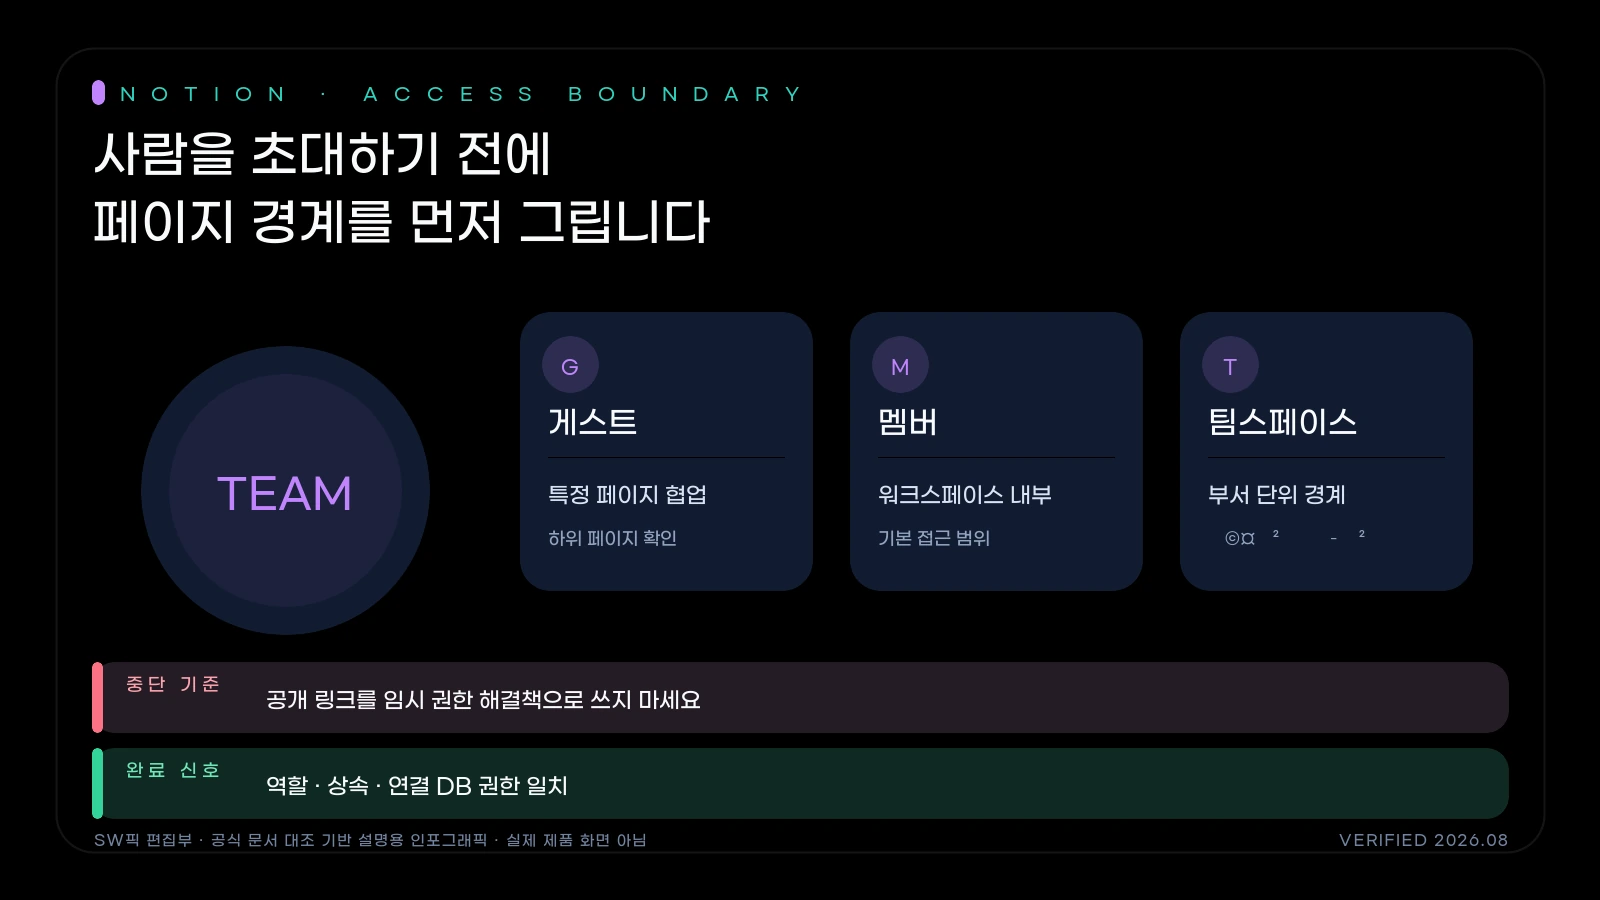
| 게스트 | 초대받은 개별 페이지와 그 하위 페이지 | 고객, 외주, 특정 문서 검토자 |
| 멤버 | 워크스페이스와 참여 팀스페이스의 허용 콘텐츠 | 지속적으로 협업하는 내부 구성원 |
| 제한된 멤버 | 지정된 팀스페이스·페이지 중심 | 세분화된 내부 접근이 필요한 조직 |
유료 요금제에서는 멤버 추가가 청구에 영향을 줄 수 있습니다. 외부 협업자가 특정 프로젝트만 봐야 한다면 멤버로 넣기보다 해당 프로젝트 홈 페이지에 게스트로 초대하는 방식을 먼저 검토합니다.
권한 경로를 위에서 아래로 추적합니다
- 워크스페이스 일반 액세스: “워크스페이스의 모든 사용자”에게 공개되어 있는지 확인합니다.
- 팀스페이스: 공개·기본 팀스페이스인지, 멤버에게 편집 권한이 기본 부여되는지 확인합니다.
- 상위 페이지: 하위 페이지가 상위의 사람·그룹 권한을 상속하는지 확인합니다.
- 개별 공유: 사용자, 그룹 또는 게스트에게 직접 준 역할을 확인합니다.
- 웹 링크: “링크가 있는 웹의 모든 사용자”가 켜져 있는지 확인합니다.
개별 사용자에게 “보기 가능”을 줬더라도 그 사용자가 속한 그룹이나 팀스페이스가 “전체 권한”이면 더 넓은 권한이 적용될 수 있습니다. 한 사람의 이름만 바꾸지 말고 공유 창에 표시되는 모든 경로를 검토하십시오.
역할은 작업에 필요한 최소 수준으로 정합니다
- 전체 권한: 콘텐츠 편집과 다른 사람에게 공유까지 필요한 소유 책임자
- 편집 가능: 내용은 바꾸지만 공유 설정은 바꾸면 안 되는 협업자
- 콘텐츠 편집 가능: 데이터베이스 항목과 속성값은 다루되 구조·보기·필터는 바꾸면 안 되는 사용자
- 댓글 가능: 검토 의견만 남기는 사람
- 보기 가능: 읽기만 필요한 사람
Notion 공식 안내상 “콘텐츠 편집 가능”이나 “생성 가능” 같은 일부 역할은 데이터베이스 또는 특정 요금제에서만 보일 수 있습니다. 메뉴가 없으면 임의로 동일하다고 가정하지 말고 현재 요금제의 권한 설명을 확인합니다.
외부 게스트 초대 전 체크리스트
공유할 상위 페이지 안에 다른 고객 문서나 내부 데이터베이스가 하위 페이지로 연결되어 있지 않은지 확인합니다. 게스트에게 필요한 첫 페이지를 정하고, 그 아래에서만 자료를 구성합니다. 워크스페이스 또는 팀스페이스가 게스트 초대를 막으면 소유자 승인 요청이 필요할 수 있습니다. 초대할 이메일과 역할을 다시 확인한 뒤 전송하고, 프로젝트 종료일에는 게스트 목록에서 접근 페이지를 재검토합니다.
정상 완료 기준
- 공유 창에서 사용자·그룹·팀스페이스·웹 링크의 모든 권한 경로를 설명할 수 있습니다.
- 게스트는 필요한 프로젝트 페이지와 하위 자료만 볼 수 있습니다.
- 댓글·편집·공유 권한이 역할에 맞고 예상하지 않은 넓은 권한이 없습니다.
- 민감한 페이지는 검색·웹 공개와 상위 상속에서 제외되어 있습니다.
권한을 줄였는데도 보이면
개별 권한 삭제 뒤 상위 페이지, 그룹과 팀스페이스 경로를 다시 확인합니다. 공유 페이지를 Private 영역으로 옮기면 상위 공유가 제거될 수 있지만 하위 페이지에 직접 부여된 권한은 남을 수 있다는 Notion의 안내를 고려해 하위 자료도 확인합니다. 조직 보안 설정이나 허용 도메인이 원인일 때는 워크스페이스 소유자에게 현재 공유 창과 대상 이메일을 전달하십시오.
2026-10-06 편집: 판단 사례와 적용 범위를 보강하고 출처·내부 링크를 점검했습니다. 실제 제품 앱의 실행 기록과 작성 예제는 구분합니다.